Angesichts der Leichtigkeit, mit der sensible Informationen für böswillige Zwecke wie Datendiebstahl und Finanzbetrug ausgenutzt werden können, ist es kein Wunder, dass Hacker eine permanente Bedrohung bleiben und Privatnutzer, Unternehmen und Organisationen ins Visier nehmen.
Cyberkriminelle entwickeln und verfeinern ständig ihre Brute-Force-Methoden, einschließlich des berühmt-berüchtigten Wörterbuchangriffs, um sich unbefugten Zugriff auf Online-Konten zu verschaffen.
Aber was genau sind Wörterbuchangriffe, wie funktionieren sie und was können Sie tun, um Ihre wertvollen persönlichen Daten vor ihnen zu schützen?
Was sind Wörterbuchangriffe?
Ein Wörterbuchangriff ist eine Art von Brute-Force-Angriff, der von Hackern verwendet wird, um Passwörter für Online-Konten wie E-Mail- und Social-Media-Plattformen sowie für passwortgeschützte Netzwerke und Dokumente/Dateien zu erraten.
Diese systematische Hackermethode kann Konten kompromittieren, indem sie eine ‘Wörterbuchdatei’ durchläuft, die eine vorgefertigte Liste von Wörtern, Phrasen, einfachen Variationen/Zahlenkombinationen und allgemein bekannten Passwörtern (aus geleakten Passwortbibliotheken beschlagnahmt) enthält; einige verfügen zudem über Funktionen zur Zeichenersetzung.
Hacker führen diese Angriffe natürlich durch, um die sensiblen Daten des bedauernswerten Opfers preiszugeben – und oft auch auszunutzen –, zu denen Name, Adresse, Telefonnummer, E-Mail-Adresse und Finanzdaten gehören können.
Die Folgen von gestohlenen Daten können zu Phishing-Angriffen (per E-Mail, Social Media, Anrufen und SMS), weiteren Konto-Hacks (falls dasselbe Passwort mehrfach verwendet wurde), Finanzbetrug und sogar Identitätsdiebstahl führen.
Wie funktionieren Wörterbuchangriffe?
Wörterbuchangriffe sind tendenziell am erfolgreichsten gegen Ziele mit schwachen Passwörtern (der kurzen/gewöhnlichen/vorhersehbaren Sorte) für ihre Konten, wodurch ihre persönlichen Daten deutlich anfälliger für Hacks werden.
Um einen Angriff zu starten, befolgen die Drahtzieher von Wörterbuchangriffen in der Regel diese drei grundlegenden Schritte:
- Fokus auf breites/engtes Ziel: Während Wörterbuchangriffe in der Regel auf eine breite Palette zufällig ausgewählter Personen abzielen, könnte ein Hacker auch einen gezielteren Ansatz wählen und sich auf bestimmte Orte, Unternehmen und Organisationen konzentrieren
- Wörterbuchangriffsliste Dazu gehört die Erstellung oder möglicherweise das Herunterladen eines Passwortwörterbuchs mit einer riesigen Wortliste (vollgepackt mit gebräuchlichen Wörtern, Phrasen, Passwörtern und Zahlen usw.); wenn der Angriff einen engeren Fokus hat, wie beispielsweise einen bestimmten geografischen Standort, kann das Wörterbuch spezifische Begriffe enthalten, die für Menschen aus dieser Region von Bedeutung sind, wie etwa eine beliebte Sportmannschaft oder eine Berühmtheit.
- Durchführung eines Wörterbuchangriffs: Die automatisierte Software des Hackers führt den Wörterbuchangriff durch, indem sie die umfangreiche Wortliste gegen das Ziel einsetzt und jeden Eintrag einzeln auf eine mögliche Übereinstimmung prüft.
- Übereinstimmung gefunden/Fehlgeschlagen: Bei einer Übereinstimmung kann der Hacker das Passwort knacken und sich unbefugten Zugriff auf die Daten des Opfers verschaffen, wahrscheinlich zu böswilligen Zwecken wie Finanzbetrug, Datenoffenlegung oder Erpressung; bei fehlgeschlagener Übereinstimmung bleibt der Hacker natürlich ausgesperrt.
Zu den leistungsstärksten und erfolgreichsten automatisierten Programmen, die von Hackern für Wörterbuchangriffe eingesetzt werden, gehören Tools wie ‘John the Ripper’, ‘Hydra’, ‘Aircrack-ng’ und ‘Medusa’.
Wörterbuchangriff oder Brute-Force-Angriff?
Bevor wir uns mehrere Möglichkeiten ansehen, wie Sie verhindern können, dass ein Wörterbuchangriff Ihre Konten knackt, wollen wir zunächst klären, wie er sich von dem ähnlichen Brute-Force-Angriff unterscheidet:
Wörterbuchangriffe
Wörterbuchangriffe verfolgen dasselbe Ziel wie Brute-Force-Angriffe, sind jedoch in der Regel effektiver beim Knacken schwacher Passwörter – oder haben zumindest das Potenzial, diese deutlich schneller zu knacken (manchmal innerhalb von 24 Stunden).
Der Grund dafür ist, dass sich Wörterbuchangriffe – im Gegensatz zu Brute-Force-Tools, die jede mögliche Permutation ausprobieren (mehr dazu weiter unten) – auf eine vorab erstellte Wortliste konzentrieren (die gängige Passwörter und Phrasen usw. sowie sogar ortsspezifische/maßgeschneiderte Wörter wie Städtenamen und Namen von Sportmannschaften enthält).
Auch wenn der Erfolg niemals garantiert ist, erhöht die Tatsache, dass Wörterbuchangriffe darauf basieren, menschliches Verhalten vorherzusehen (manche Menschen entscheiden sich nach wie vor für einfache Passwörter anstelle von komplexeren), die Wahrscheinlichkeit, dass sie schwache Passwörter vorhersagen können.
Brute-Force-Angriffe
Im Gegensatz zu Wörterbuchangriffen verfolgen Brute-Force-Angriffe in der Regel einen weitaus umfassenderen Ansatz: Anstatt eine vorab erstellte Wortliste abzuarbeiten, probieren Brute-Force-Tools jede mögliche Zeichenkombination aus, um ein passendes Passwort zu finden.
Ein Brute-Force-Tool (eingestellt auf eine zehnstellige Zeichenfolge, die ausschließlich aus Buchstaben besteht) würde beispielsweise mit dem Buchstaben ‘a’ beginnen und dann alle Buchstabenkombinationen der Reihe nach durchprobieren – wobei jeweils ein Buchstabe ausgetauscht wird –, bis es das Ende des Alphabets erreicht und bei ‘zzzzzzzzzz’ endet.
Zwar führt der umfassende Ansatz eines Brute-Force-Angriffs oft zu zeitaufwändigen Vorgängen (die Tage bis Monate dauern können), doch ist er beim Knacken komplexer/zufälliger Passwörter effektiver; andererseits kann er beim Erraten gängiger schwacher Passwörter weniger effektiv sein, da er nicht speziell darauf programmiert ist, diese zu finden.
So vermeiden Sie Wörterbuchangriffe
Auch wenn Wörterbuchangriffe wohl weiterhin ein ständiges Problem für die Cybersicherheit darstellen werden, ist die gute Nachricht, dass jeder die Sicherheit seiner Online-Konten ganz einfach verbessern kann.
Hier sind einige wichtige vorbeugende Maßnahmen, die Sie ergreifen können, um zu vermeiden, Opfer von Wörterbuchangriffen durch Hacker zu werden:
- Passwörter regelmäßig aktualisieren: Verhindern Sie, dass Ihre verschiedenen Passwörter veralten, indem Sie sie regelmäßig ändern
- Geben Sie niemals Ihre Anmeldedaten weiter: Sofern es nicht in Ausnahmefällen gerechtfertigt ist, sollten Sie darauf achten, dass Ihre Zugangsdaten vertraulich bleiben.
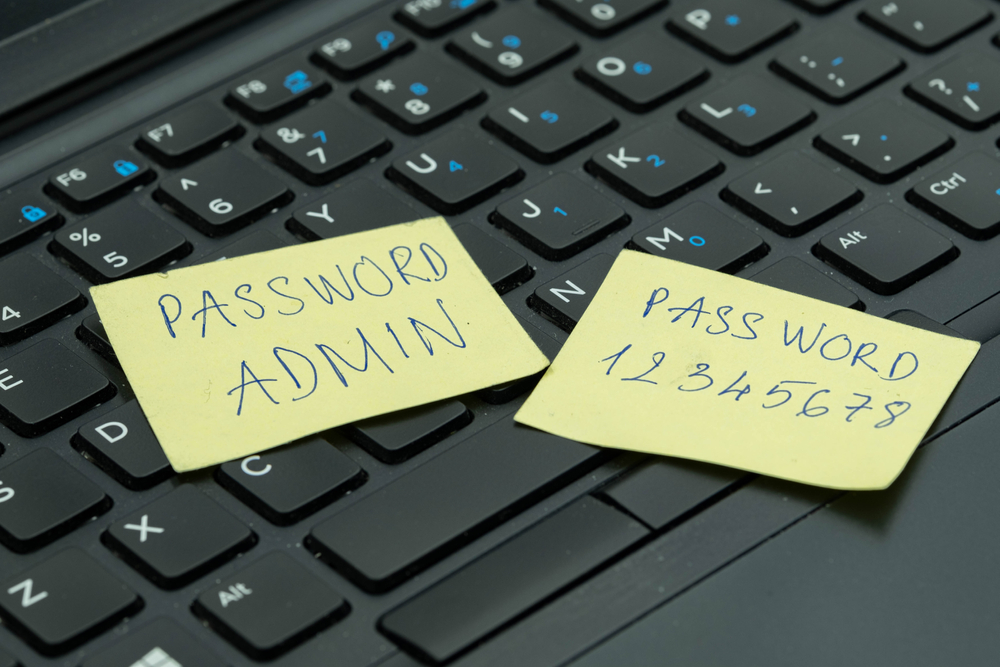
- Erstellen Sie sichere Passwörter: Stellen Sie sicher, dass Ihre Passwörter sicher und einzigartig sind, indem Sie auf Komplexität und Zufälligkeit achten (mindestens 12 Zeichen, mit einer Mischung aus Buchstaben, Großbuchstaben, Zahlen und Sonderzeichen usw.); vermeiden Sie kurze, vorhersehbare Passwörter wie ‘mypassword123’.’
- Verwenden Sie keine wiederholten Passwörter: Vermeiden Sie es, immer wieder dasselbe Passwort zu verwenden – denn Hacker versuchen häufig, bereits geknackte Zugangsdaten bei weiteren Konten einzusetzen.
- Erwägen Sie die Verwendung von Passphrasen: Sie könnten auch versuchen, zu Passphrasen zu wechseln, die im Wesentlichen längere, aber leichter zu merkende Passwörter sind; zum Beispiel so etwas wie ‘warum i5 meine K@Tze 5o griesgrämig’
- Verwenden Sie die Zwei-Faktor-Authentifizierung: Die Zwei-Faktor-Authentifizierung, allgemein als 2FA bezeichnet, erhöht die Kontosicherheit durch eine zusätzliche Schutzebene; sobald sie aktiviert ist, muss beispielsweise bei der Anmeldung zur Identitätsüberprüfung ein per SMS oder E-Mail versendeter Einmalcode eingegeben werden.
- Authentifizierungs-Apps verwenden: Ebenso können Sie Authentifizierungs-Apps verwenden, um bei der Anmeldung in Ihren Konten Einmal-Passwörter zu generieren (die in der Regel nach 30 Sekunden ablaufen); diese Apps, wie beispielsweise Google Authenticator und Authy, lassen sich ganz einfach auf mobile Geräte herunterladen
- Biometrische Sicherheitsmaßnahmen nutzen: Sie können biometrische Sicherheitsfunktionen implementieren – weitere Formen der Zwei-Faktor-Authentifizierung (2FA), die für Hacker äußerst schwer zu imitieren sind –, darunter Gesichts- und Fingerabdruckerkennung.
- Sicherheitsfragen hinzufügen: Obwohl Sicherheitsfragen beim Login im Vergleich zu moderneren 2FA-Maßnahmen wie Einmal-Passwörtern (siehe oben) wohl veraltet wirken, könnten sie sich dennoch als nützlich gegen Hacker erweisen.
- Avoid Public WiFi: Public WiFi hotspots, found in places like airports and cafes, are often unsecured and therefore considered notoriously unsafe; with cyber criminals capable of capturing browsing activity over these security feature-lacking connections, it’s best practise to try and avoid them altogether
- Use a VPN: If you have no other choice but to use public WiFi, or simply want the freedom to surf anonymously, you can use a VPN service, such as VPN insgesamt, to encrypt your connection (which masks your IP address and data traffic), guarding your sensitive info from snooping threats
- Limit Login Attempts: Some platforms allow automatic account lockouts after too many failed logins; this can help to fend off hackers (with an inconvenient, temporary lockout time imposed), but do bear in mind that you could also be locked out if you exceed the limit
- Login Resets: As dictionary attacks usually involve repeated login attempts, it could be wise to set up forced password resets (locking your accounts once the attempt limit is reached); this security feature may not be provided by all platforms
- Don’t Ignore Activity Alerts: If a platform provider warns you of suspicious account activity (by notification, email or text), follow it up to check that no unauthorized access has occurred; ensure that you adopt best practises to avoid phishing scams, however (as fraudsters, impersonating trusted companies, can mimic these kinds of alerts)
- Verwenden Sie einen Passwort-Manager: With dictionary attack hackers always on the hunt for vulnerable accounts, there’s never been a better time to level-up your cyber security game; password manager apps, like Gesamtes Passwort, can generate strong passwords for you, store them in a secure, master password-protected vault (so you’ll never forget them), and provide one-click logins for instant access to your numerous accounts
- Use Antivirus Apps: Moreover, don’t underestimate the power of antivirus software when it comes to shielding your priceless personal data; TotalAV, our Award-Winning antivirus app, can alert you to dubious content lurking online and on your devices, such as spoof websites and malicious software, like keystroke malware, which can capture your logins and other sensitive data